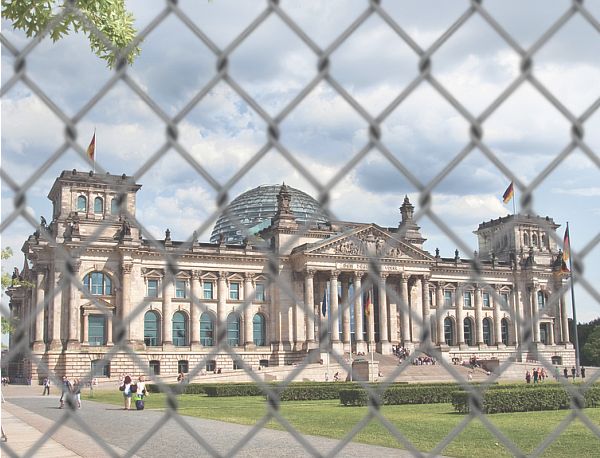
Bundestag noch nicht befreit…

Bild: Werner Kunz (Montage)

19. Juni 2015

Vor mehr als 5 Wochen hatten IT-Spezialisten des Parlaments und auch Experten des Verfassungsschutzes im Cyberabwehrzentrum des Bundes Symptome eines Cyberangriffs auf den Bundestag erkannt.
Die Hacker, die vermutlich mithilfe eines in einer E-Mail versteckten Trojaners in das Bundestagsnetz "Parlakom" eingedrungen waren, haben dort Passwörter stehlen und sich so Administrator-Zugangsberechtigungen verschaffen können. Neben Dienstcomputern in den Gebäuden des Bundestags sind wohl auch Rechner in Wahlkreisbüros betroffen.
Nun steht fest, dass bei dem Angriff tatsächlich Daten abgeflossen sind, u.a. wurden große Mengen vertraulicher E-Mails kopiert und ausgeschleust. Nach bisherigen Erkenntnissen Daten in einer Größenordnung von rund 16 Gigabyte. Ein weiterer Datenabfluss auch von geheimen Dokumenten kann nicht ausgeschlossen werden, da einige Rechner noch immer durch eingeschleuste Trojaner infiziert sein könnten.
Die zuständigen Dienste versuchen weiter, den Schaden zu analysieren und einzugrenzen. Aufgrund der Komplexität der eingesetzten Schadprogramme und des hochprofessionellen Vorgehens der Täter wird vermutet, dass der Angriff von einem ausländischen Geheimdienst ausgeht. Indizien legen nahe, dass man es hier mit russischen Cyberspionen zu tun hat.
Der eingeschleuste Trojaner hat sich so tief in die IT-Infrastruktur eingefressen, dass das IT-System des Bundestags wohl zumindest in Teilen erneuert werden muss. Experten gehen davon aus, dass dies noch Monate in Anspruch nehmen wird.
Von Seiten der betroffenen Parlamentarier und in den Medien wird nun auch Kritik laut am Umgang der Verantwortlichen mit dem Cyberangriff. Offensichtlich hatte man die mit der Digitalisierung einhergehenden Probleme gewaltig unterschätzt und stand dem Desaster z.T. hilflos gegenüber.
So nahm es die Verwaltung mit der IT-Sicherheit manchmal nicht so genau. Viele Rechner liefen monatelang mit einem veralteten, nicht mehr unterstützten Betriebssystem (Windows XP) und bildeten so – natürlich – ein erhebliches Sicherheitsrisiko. Müsste eigentlich jeder wissen! Vielleicht doch nicht jeder? Es ist (auf den Tag genau) gerade mal zwei Jahre her, dass unsere Kanzlerin zugegeben hat: “Das Internet ist für uns alle Neuland…“.
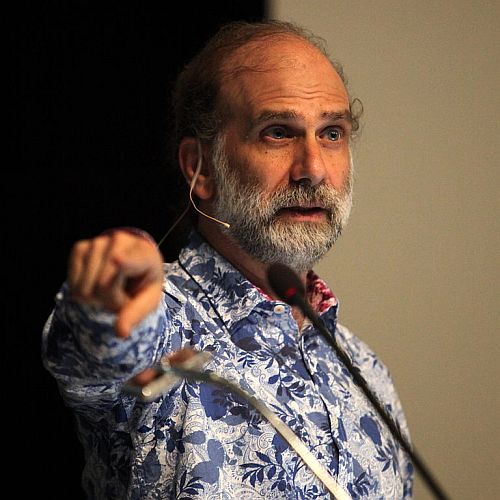
„China und Russland sind so gut wie sicher im Besitz der Snowden-Dokumente“

Bild: Rama

16. Juni 2015

Glenn Greenwald hatte in seiner Replik auf den unseriösen Artikel der „Sunday Times“ vom 14. Juni schon darauf hingewiesen, dass die schamlosen Angriffe auf Edward Snowden keine neue Masche sind. Daniel Ellsberg, Chelsea Manning und andere Whistleblower sind in der Vergangenheit in gleicher Weise diffamiert worden.
Snowden selbst hat mehrfach unmissverständlich erklärt, dass er bei seiner Flucht aus Hongkong keine Dateien bei sich hatte. Diese habe er vorher den Journalisten übergeben, mit denen er zusammenarbeitete, und dann habe er seine eigene Kopie gewissenhaft vernichtet.
Nun wird Snowden aber von ganz anderer Seite gegen die Diffamierungen in Schutz genommen. Bruce Schneier, der renommierte Experte für Kryptographie und Computersicherheit ist sich ziemlich sicher, dass China und Russland im Besitz der Snowden-Dokumente sind, weil sie schon lange vor Snowden in die entsprechenden Netzwerke der NSA eingedrungen waren. Die Geheimdienste sollten daher nicht auf Snowden zeigen, sondern in den Spiegel schauen!
Schneier weist noch einmal darauf hin, dass Snowden beteuerte, dass er nichts nach Russland mitnahm und dass er die Dokumente auf eine Weise verschlüsselte, bei der er selbst keinen Zugang mehr haben konnte. Schneier hat keinen Zweifel an diesen Aussagen, da alle in Computersicherheit ausgebildeten Fachleute dies genauso handhaben würden.
Eine solche Verschlüsselung ist sehr stark, schwach ist aber die Sicherheit von Computern und Netzen. Die Schwachstelle ist folglich nicht Snowden, sondern sind alle, die mit solchen Dateien auf ihren Rechnern und in ihren Netzwerken umgehen. Das sind alle dazu berechtigten Mitarbeiter der Geheimdienste, aber auch die Journalisten, die diese Dateien bearbeiten. Auch wenn sie alle Vorsichtsmaßnahmen befolgen, wissen wir aus den Snowden-Dokumente, dass ein Geheimdienst wie die NSA schon 2008 außerordentliche Fähigkeiten entwickelt hatte, in Computer einzudringen, auch wenn sie besonders gesichert und nicht mit dem Netz verbunden waren.
Diese Fähigkeiten der NSA sind aber nicht einzigartig. Man muss davon ausgehen, dass andere Länder auch schon 2008 ähnliche Fähigkeiten besessen haben. Erfolgreiche Cyberangriffe der letzten Monate auch auf Netzwerke der US-Regierung zeigen, wozu Staaten wie China oder Russland fähig sind.
So wie der US-Geheimdienst Netzwerke anderer Staaten unbemerkt infiltriert hat und wie Snowden sich lange Zeit unentdeckt im Netz der NSA herumtreiben konnte, könnten dies dort auch fremde Geheimdienste getan haben. Man weiß es nicht, aber „sicherlich mussten Russland und China nicht auf Snowden warten, um an diese Dokumente zu kommen“ folgerte Bruce Schneier aus seiner Analyse.

Cyberangriff auf US-Regierung

13. Juni 2015

Hacker sind in US-Regierungscomputer mit persönlichen Daten von Regierungsangestellten eingedrungen. Der schon vor einer Woche bekannt gegebene Angriff auf das Office of Personnel Management (OPM) hat sich nun als viel schwerwiegender herausgestellt als zuerst vermutet wurde. Abgegriffen wurden offenbar auch sensible, persönliche Daten von Mitarbeitern bei Polizei, Geheimdiensten und Militärs berichteten US-Medien unter Berufung auf Regierungsmitarbeiter. Demnach erbeuteten die Hacker digitale Kopien eines Formulars, das Behördenmitarbeiter vor ihrer Sicherheitsfreigabe ausfüllen müssen, und in dem sie ihren persönlichen Hintergrund sowie ihr familiäres und privates Umfeld nahezu komplett offenlegen. Dazu gehören Angaben zum schulischen und beruflichen Werdegang, Drogenkonsum sowie zum Gesundheitszustand inklusive Medikamentengebrauch oder Krankenhausaufenthalte. Zudem sollen Namen und Anschriften von Familienangehörigen und Freunden genannt werden. Die Mitarbeiter müssen alle beruflichen und privaten Auslandskontakte sowie ihre Auslandsreisen auflisten. Sollten diese Daten in die Hände anderer Geheimdienste gefallen sein, wäre dies ein Desaster für die US-Sicherheitspolitik.
Betroffen sein sollen nun insgesamt 9 – 14 Millionen Personen.
Regierungsbeamte machten gegenüber mehreren US-Medien Hacker aus China für den Angriff verantwortlich. Die chinesische Botschaft in Washington wies diese Anschuldigungen zurück und nannte die Vorwürfe "unverantwortlich".
Bereits im vergangenen Jahr waren Hacker in die E-Mail-Systeme des Weißen Hauses und des Außenministeriums eingedrungen. Für diesen Angriff sollen Hacker aus Russland verantwortlich gewesen sein.

Newsfeed zum Schwerpunkt Datensicherheit (Security)

News zum Thema Computer-Sicherheit | heise Security

heise security News

In UniFi-Firewalls und -Gateways klaffen hochriskante Denial-of-Service-Lücken. Aktualisierte Firmware stopft die Lecks.
Author: Heise
Posted: 23.9.2026 11:53
NetBSD ist jüngst als Point-Release 10.2 erschienen. Die Entwickler schließen damit einige Sicherheitslücken.
Author: Heise
Posted: 23.9.2026 10:02
Es sind wichtige Sicherheitsupdates für verschiedene Adobe-Anwendungen erschienen.
Author: Heise
Posted: 23.9.2026 08:45
Aktuell laufen Angriffe auf Sicherheitslücken in F5 BIG-IP APM, Check-Point-Produkte und Arista VeloCloud Orchestrator.
Author: Heise
Posted: 23.9.2026 06:36
Die NIS-2-Richtlinie beschert Österreich Registrierungspflichten für Unternehmen und Behörden. Diese erhalten Zuwachs: Das neue Bundesamt für Cybersicherheit.
Author: Heise
Posted: 22.9.2026 21:24
Angreifer können WordPress dazu bringen, nicht vorgesehene .php-Dateien aufzurufen. Das kann zur Ausführung von Code führen.
Author: Heise
Posted: 22.9.2026 18:29
Die September-Sicherheitsupdates für Windows erzeugen ein weiteres Problem: Der Dateiversionsverlauf kann ausfallen.
Author: Heise
Posted: 22.9.2026 11:18
Microsofts Identitätsverwaltung und Login-Lösung Entra ID erlaubt die Authentifizierung mit SMS. Das soll bald ein Ende haben.
Author: Heise
Posted: 22.9.2026 07:58
Aufgrund mehrerer Sicherheitslücken raten die WordPress-Entwickler zu einem zügigen Update. Bislang gibt es keine Hinweise auf Attacken.
Author: Heise
Posted: 22.9.2026 07:52
Die Cybergang ShinyHunters liefert sich eine offene Schlacht mit der Cl0p-Bande. Die Darknet-Seite von Cl0p wurde übernommen.
Author: Heise
Posted: 22.9.2026 06:45
Splunk stellt auf der .conf26 neue KI-Agenten für Security Operations Center vor, die Prozesse beschleunigen und Angriffsflächen analysieren.
Author: Heise
Posted: 22.9.2026 06:38
Eine Attacke legte 2025 IT-Systeme an europäischen Flughäfen lahm und zeigte die Verwundbarkeit bei Cyberangriffen. Unabhängige Prüfer kritisieren Lücken.
Author: Heise
Posted: 22.9.2026 05:42
Nach der Attacke auf die LMU gibt es bisher keine Kontaktaufnahme des Täters. Einem Bericht zufolge könnten Zehntausende betroffen sein.
Author: Heise
Posted: 21.9.2026 16:19
Bei der Sicherheitslücke Plugin4Shell laden Coding-Agenten Schadcode und führen ihn automatisch aus. Anthropic und OpenAI haben gepatcht, GitHub reagiert nicht.
Author: Heise
Posted: 21.9.2026 12:05
Ein Sicherheitspatch schließt eine Schwachstelle in SolarWinds Access Rights Manager. Bislang gibt es keine Hinweise auf Attacken.
Author: Heise
Posted: 21.9.2026 10:21
Helfen Sie uns, eine neue Microsoft-Konferenz zu gestalten: mit spannenden Workshops, echtem Tiefgang und genau den Themen, die Sie in der Praxis weiterbringen.
Author: Heise
Posted: 21.9.2026 10:00
Ein Update für den DNS-basierten Werbeblocker Pi-hole schließt teils hochriskante Codeschmuggel-Lücken.
Author: Heise
Posted: 21.9.2026 09:30
Updates von Microsoft haben Probleme verursacht, hat das Unternehmen eingeräumt. Nun sollen auch die letzten bekannten gelöst sein.
Author: Heise
Posted: 21.9.2026 07:37
Die US-amerikanische IT-Sicherheitsbehörde CISA warnt vor beobachteten Angriffen auf Linux-Lücken. Updates stehen bereit.
Author: Heise
Posted: 21.9.2026 06:16
Eine Studie legt das Ausmaß der Spionagefähigkeiten der russischen Super-App Max offen. Die staatlich verordnete Anwendung gilt als Muster digitaler Kontrolle.
Author: Heise
Posted: 21.9.2026 04:21

c’t – Schlagseite

Bild: Verkleinertes Original mit freundlicher Genehmigung Ritsch & Renn
Die unberechtigte Nutzung ist nicht gestattet.

Ars Electronica – Flickr

Newstweek / Julian Oliver, Danja Vasiliev

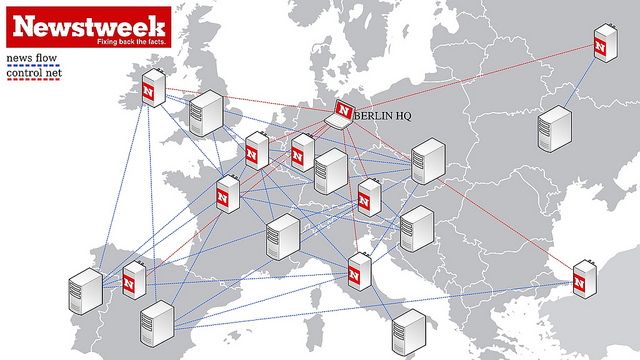
"Newstweek" by Julian Oliver (NZ) and Danja Vasiliev (RU) is a device for manipulating the news read by other people on wireless hotspots. Built into a small and innocuous wall plug, the "Newstweek" device appears as part of the local infrastructure. This allows agents to remotely edit news read on laptops, phones and tablets without the awareness of their users. credit: Julian Oliver, Danja Vasiliev

Die elektronische Wahl ist nach zehn Jahren nun offiziell Geschichte in Irland. Die irische Regierung kündigte an, die aus der Pilotphase übriggebliebenen Wahlcomputer zum Verkauf anzubieten. Sollte sich nach der Ausschreibung Ende des Monats – was sehr wahrscheinlich ist – kein Käufer finden, werden die einst knapp 55 Mio. € teuren Geräte verschrottet.


12.11.2011 Die Wirtschaft wird immer öfter zum Opfer von Phishing-Attacken. Nachdem Cyberkriminelle bisher bereits Milliardensummen von privaten Bankkonten illegal abgezweigt haben, entdecken sie Angriffe auf Unternehmen zunehmend als lohnendes Geschäft